Vydieračská skupina n0n zverejnila 19. novembra 2026 súbory s údajmi zákazníkov Visy, Mastercardu a najväčšej americkej banky JPMorgan Chase. Všetky tri firmy v ten istý deň potvrdili, že útočníci sa k časti údajov dostali, a to nie v ich systémoch, ale u externých dodávateľov. Čísla platobných kariet podľa firiem neunikli.
Čo firmy potvrdili
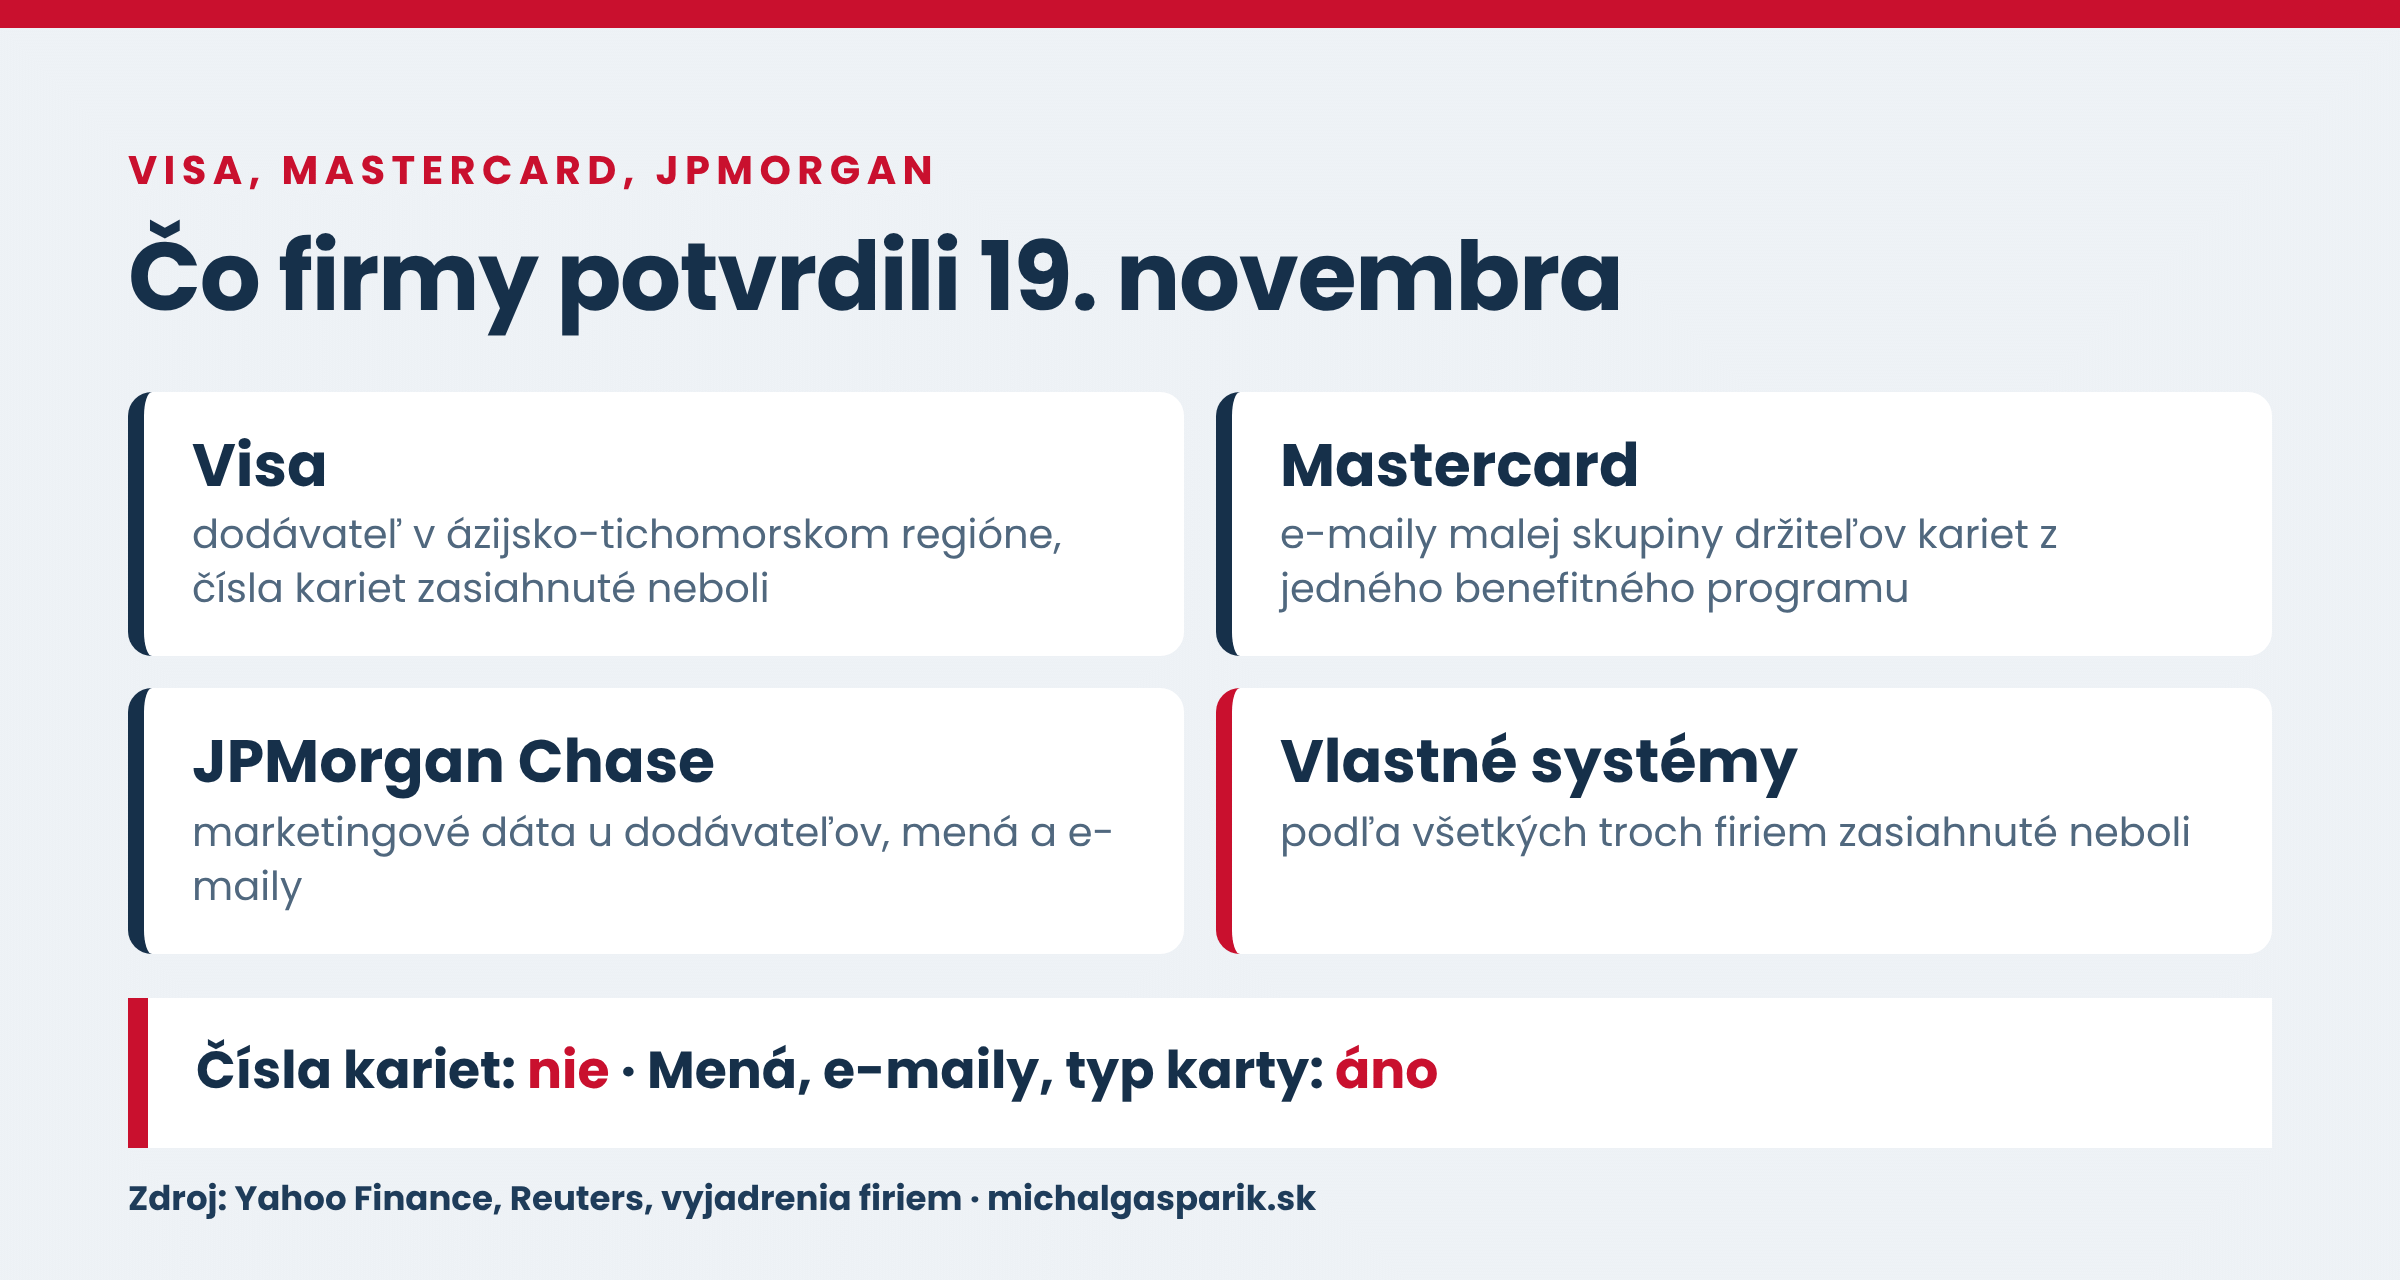
Visa uviedla, že incident sa týkal poskytovateľa služieb v ázijsko-tichomorskom regióne a jej systémy ani platobné údaje zasiahnuté neboli. Mastercard uvádza, že unikli e-mailové adresy malej skupiny držiteľov kariet z jedného benefitného programu a platobná sieť ani používanie kariet zasiahnuté nie sú. JPMorgan potvrdil, že útočníci získali marketingové dáta uložené u dodávateľov, najmä mená a e-maily. Dotknutým klientom ponúkne bezplatné sledovanie úverovej histórie.
Presné počty firmy neuviedli. Agentúra Reuters v uniknutých súboroch napočítala vyše 16 000 e-mailových adries spojených s JPMorganom a niekoľko tisíc pri Vise, ich pravosť však nedokázala nezávisle overiť. Podľa Newsweeku ide pri JPMorgane o držiteľov prémiovej karty Reserve. Akcie všetkých troch firiem v deň oznámenia klesli, akcie Visy o tri percentá.
Kto stojí za útokom
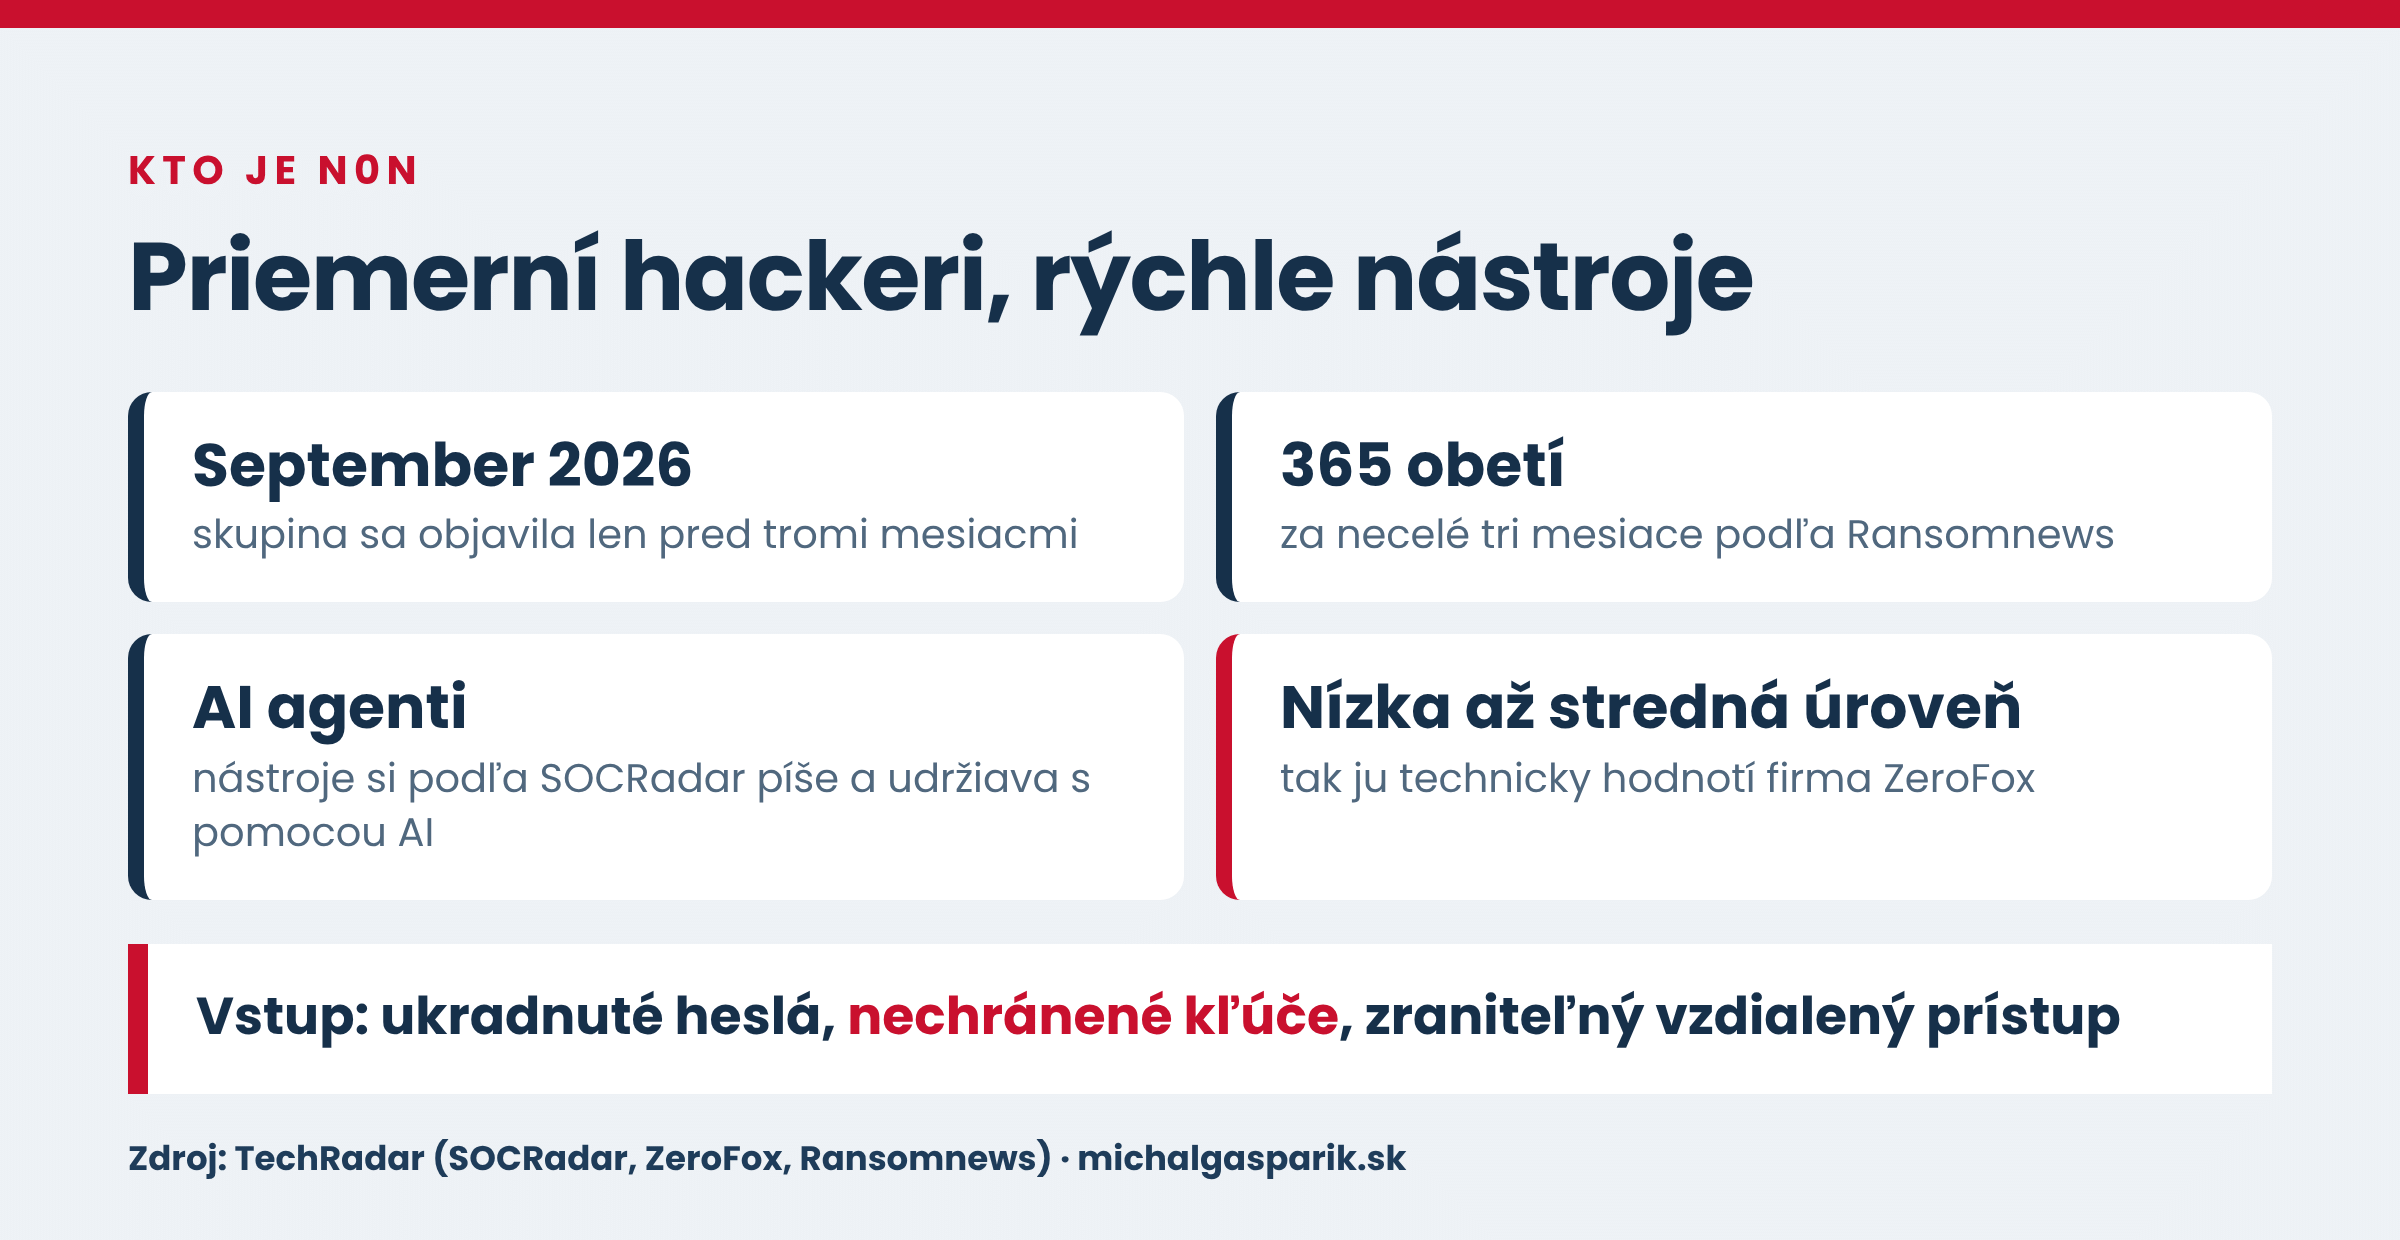
Skupina n0n sa podľa bezpečnostných analytikov objavila v septembri 2026. Za necelé tri mesiace si podľa služby Ransomnews, ktorá sleduje vydieračské skupiny, pripísala 365 obetí. Bezpečnostná firma SOCRadar našla dôkazy, že skupina si nástroje na útoky píše a udržiava pomocou AI agentov. Do firiem sa podľa nej dostáva cez ukradnuté prihlasovacie údaje, nechránené prístupové kľúče ku cloudu a zraniteľné služby na vzdialený prístup. Firma ZeroFox ju pritom hodnotí ako oportunistickú skupinu s nízkou až strednou technickou úrovňou.
Súvislosti
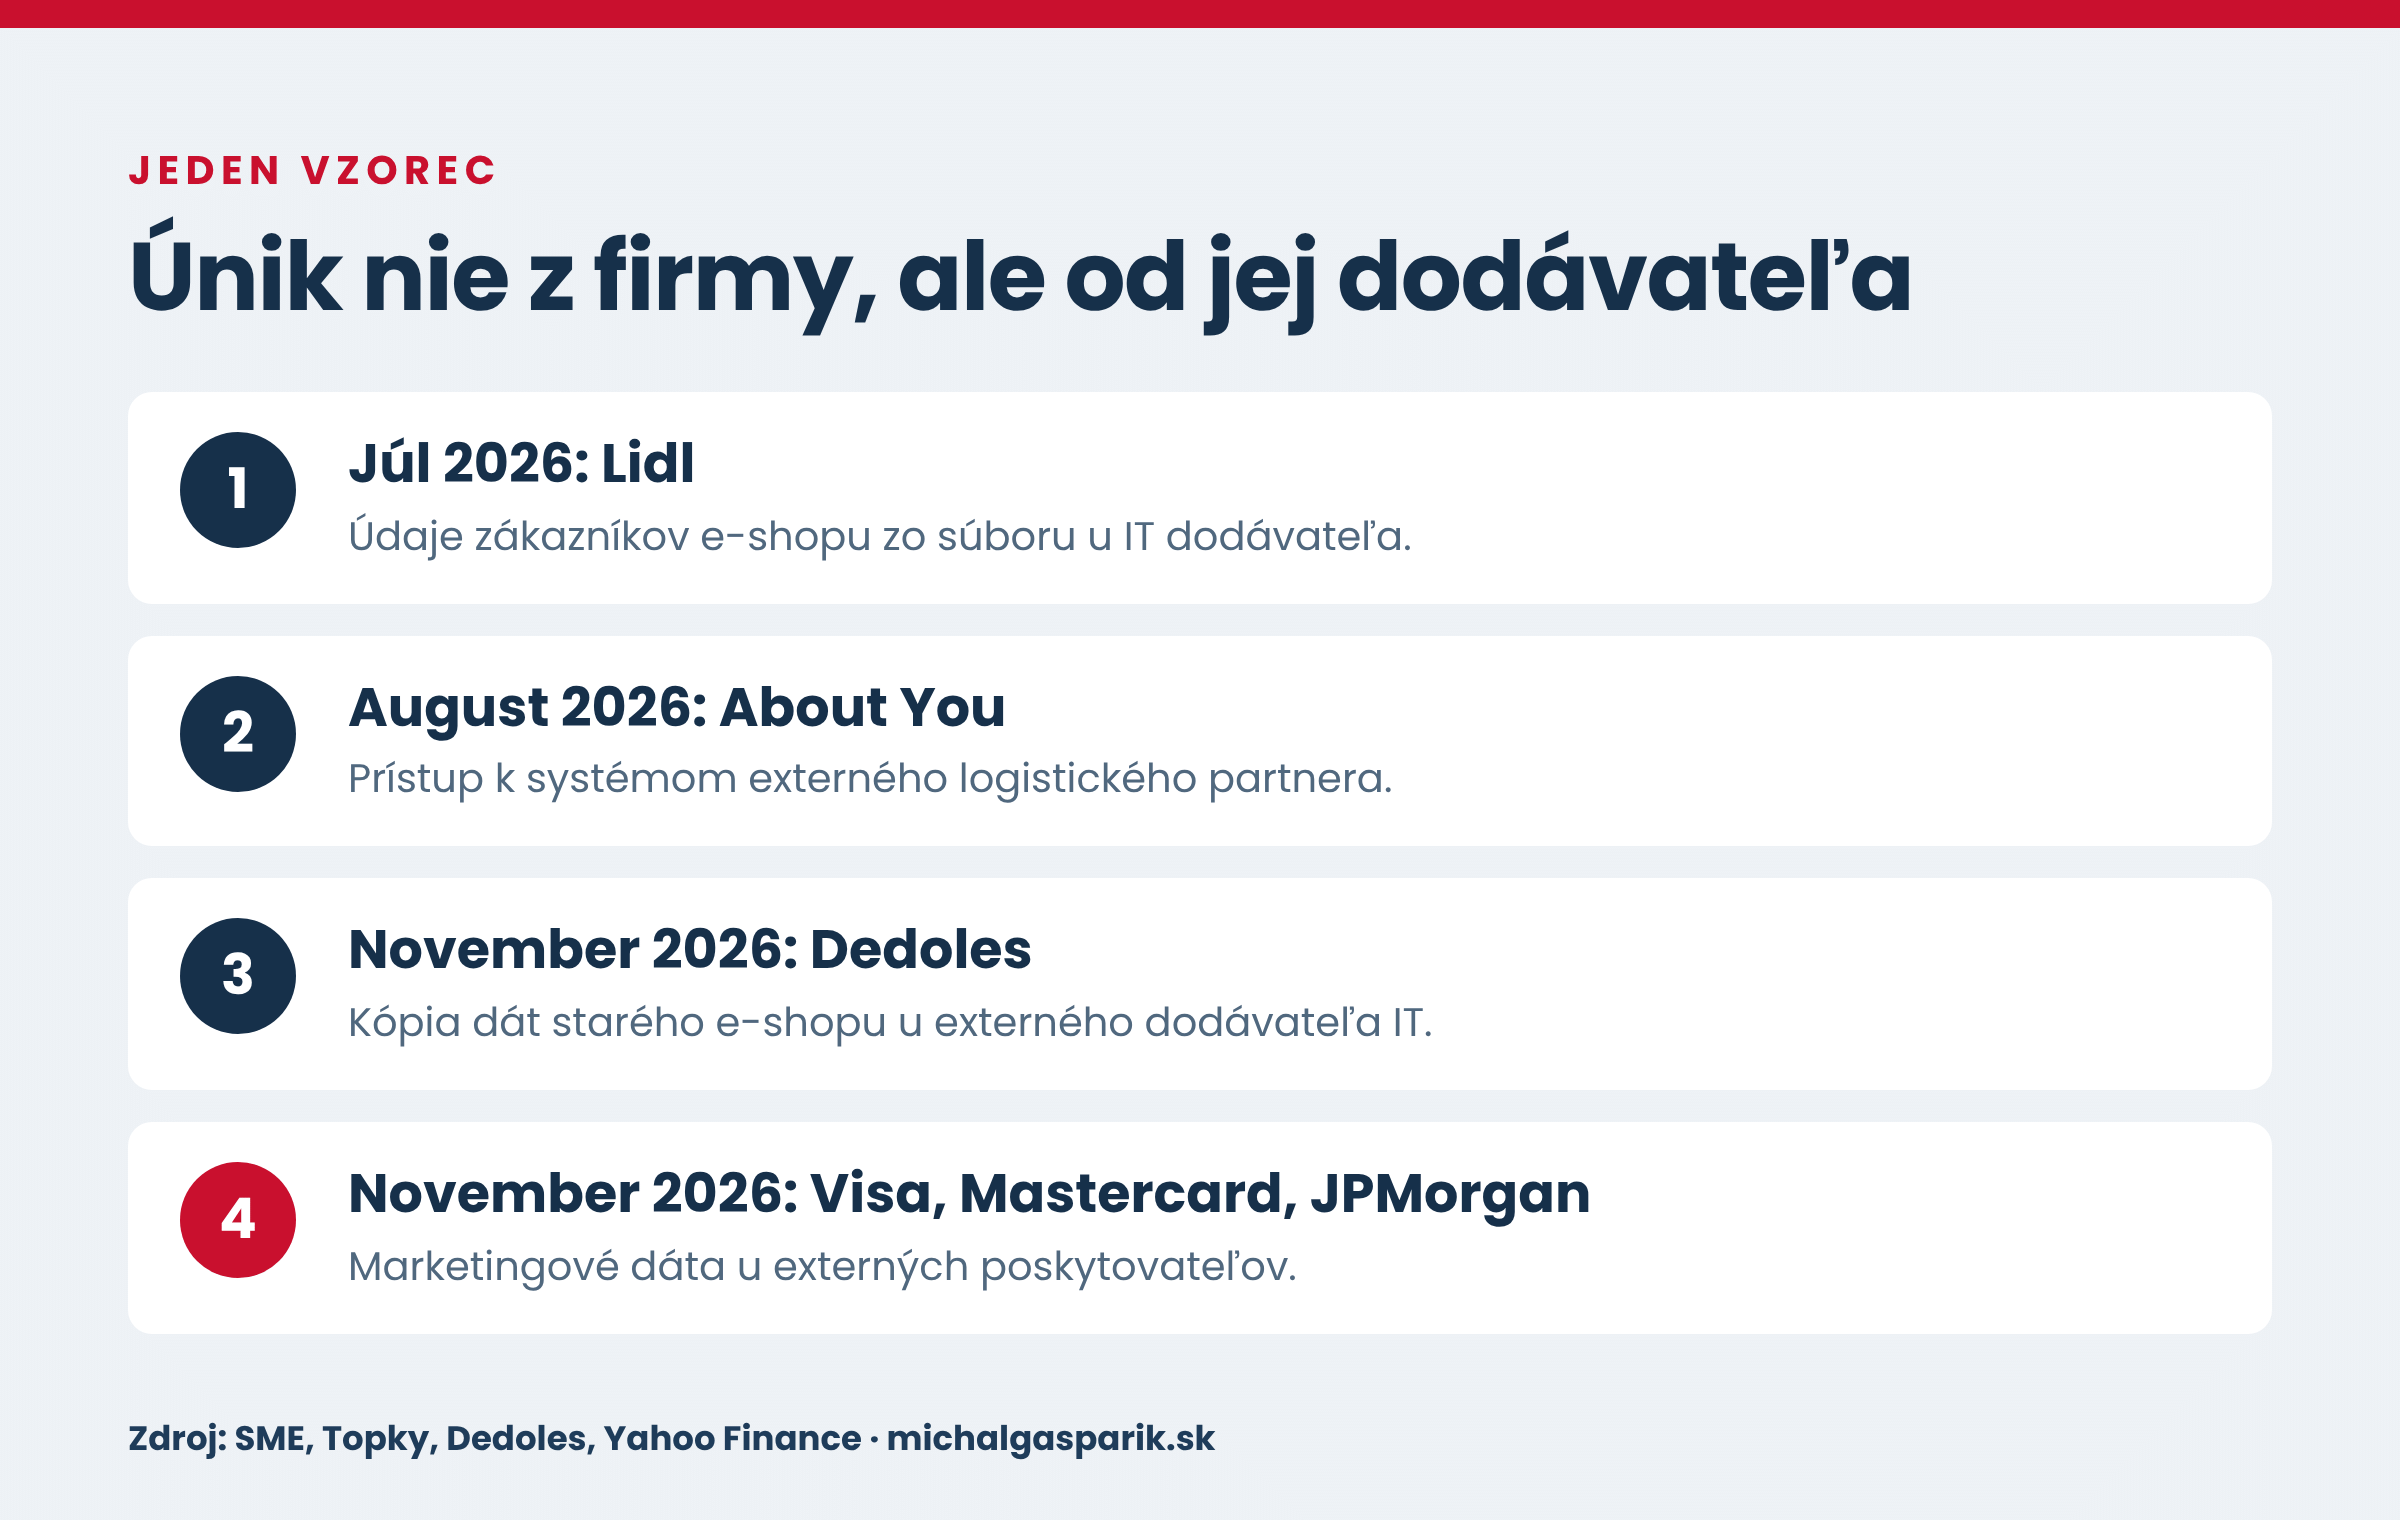
Útok zapadá do série únikov cez dodávateľov. V júli priznal únik údajov zákazníkov slovenský e-shop Lidlu, v auguste About You a tento týždeň aj Dedoles, o ktorom píšem v samostatnom článku. Google 16. novembra opísal prvý prípad, keď nástroj s umelou inteligenciou zaútočil úplne bez zásahu človeka. Podľa Google sa do šiestich mesiacov pravdepodobne objavia aj sofistikované autonómne útoky.
Čo to znamená pre zákazníkov
Nič zatiaľ nenaznačuje, že by medzi dotknutými boli držitelia kariet zo Slovenska. Bezpečnostný riaditeľ firmy SOCRadar Ensar Seker však upozorňuje, že najväčším rizikom je teraz cielený phishing, pri ktorom sa podvodník vydáva za banku alebo vydavateľa karty. Banka ani kartová spoločnosť od klienta nikdy nežiada cez e-mail, SMS ani telefón číslo karty, PIN, heslo či overovací kód. Pri podozrivom telefonáte treba hovor ukončiť a zavolať späť na číslo zo zadnej strany karty.
Môj pohľad
Podľa mňa je na celom prípade najdôležitejšie, ako útok vznikol. Skupina, ktorá existuje len od septembra, si za necelé tri mesiace pripísala stovky obetí, a nástroje jej pritom pomáha písať umelá inteligencia. AI teda nemusí útočiť sama, aby narobila škody. Stačí, že útočníkom zrýchli prácu, a slabé miesta nájdu najčastejšie u dodávateľov, ktorým firmy zverujú naše údaje.
Karty ostali v bezpečí. Ukradli len to, ako vás osloviť.
Zdroje
- Yahoo Finance: JPMorgan, Visa and Mastercard disclose cyberattack on third-party vendors (19. 11. 2026)
- Rappler (Reuters): JPMorgan, Visa, Mastercard say third-party vendors targeted in cyberattack (19. 11. 2026)
- Cyber Security News: Hackers Leak Customer Data Linked to Visa, Mastercard and JPMorgan (20. 11. 2026)
- Newsweek: Hackers Leak Data on Thousands of JPMorgan Chase’s Richest Customers
- TechRadar: Visa confirms apparent cyberattack, hackers also claim hit on JPMorgan (SOCRadar, ZeroFox o skupine n0n)
- Cybernews: Mastercard confirms limited data exposure at third-party provider
- Wall Street Journal: Visa, Mastercard and JPMorgan Customer Data Leaked by Hackers
- BleepingComputer: Google warns that fully automated AI attacks are coming soon (11/2026)
