Slovenský e-shop Dedoles posiela zákazníkom oznámenie o porušení ochrany osobných údajov. Neoprávnená osoba sa dostala do systémov externého dodávateľa IT služieb a získala kópiu údajov z pôvodného systému e-shopu, ktorý firma používala do júla 2026. Ide o údaje, z ktorých sa vystavovali faktúry za nákupy od septembra 2021 do júna 2026. Dodávateľ incident firme oznámil 16. novembra 2026 a Dedoles ho nahlásil Úradu na ochranu osobných údajov SR.
Čo uniklo
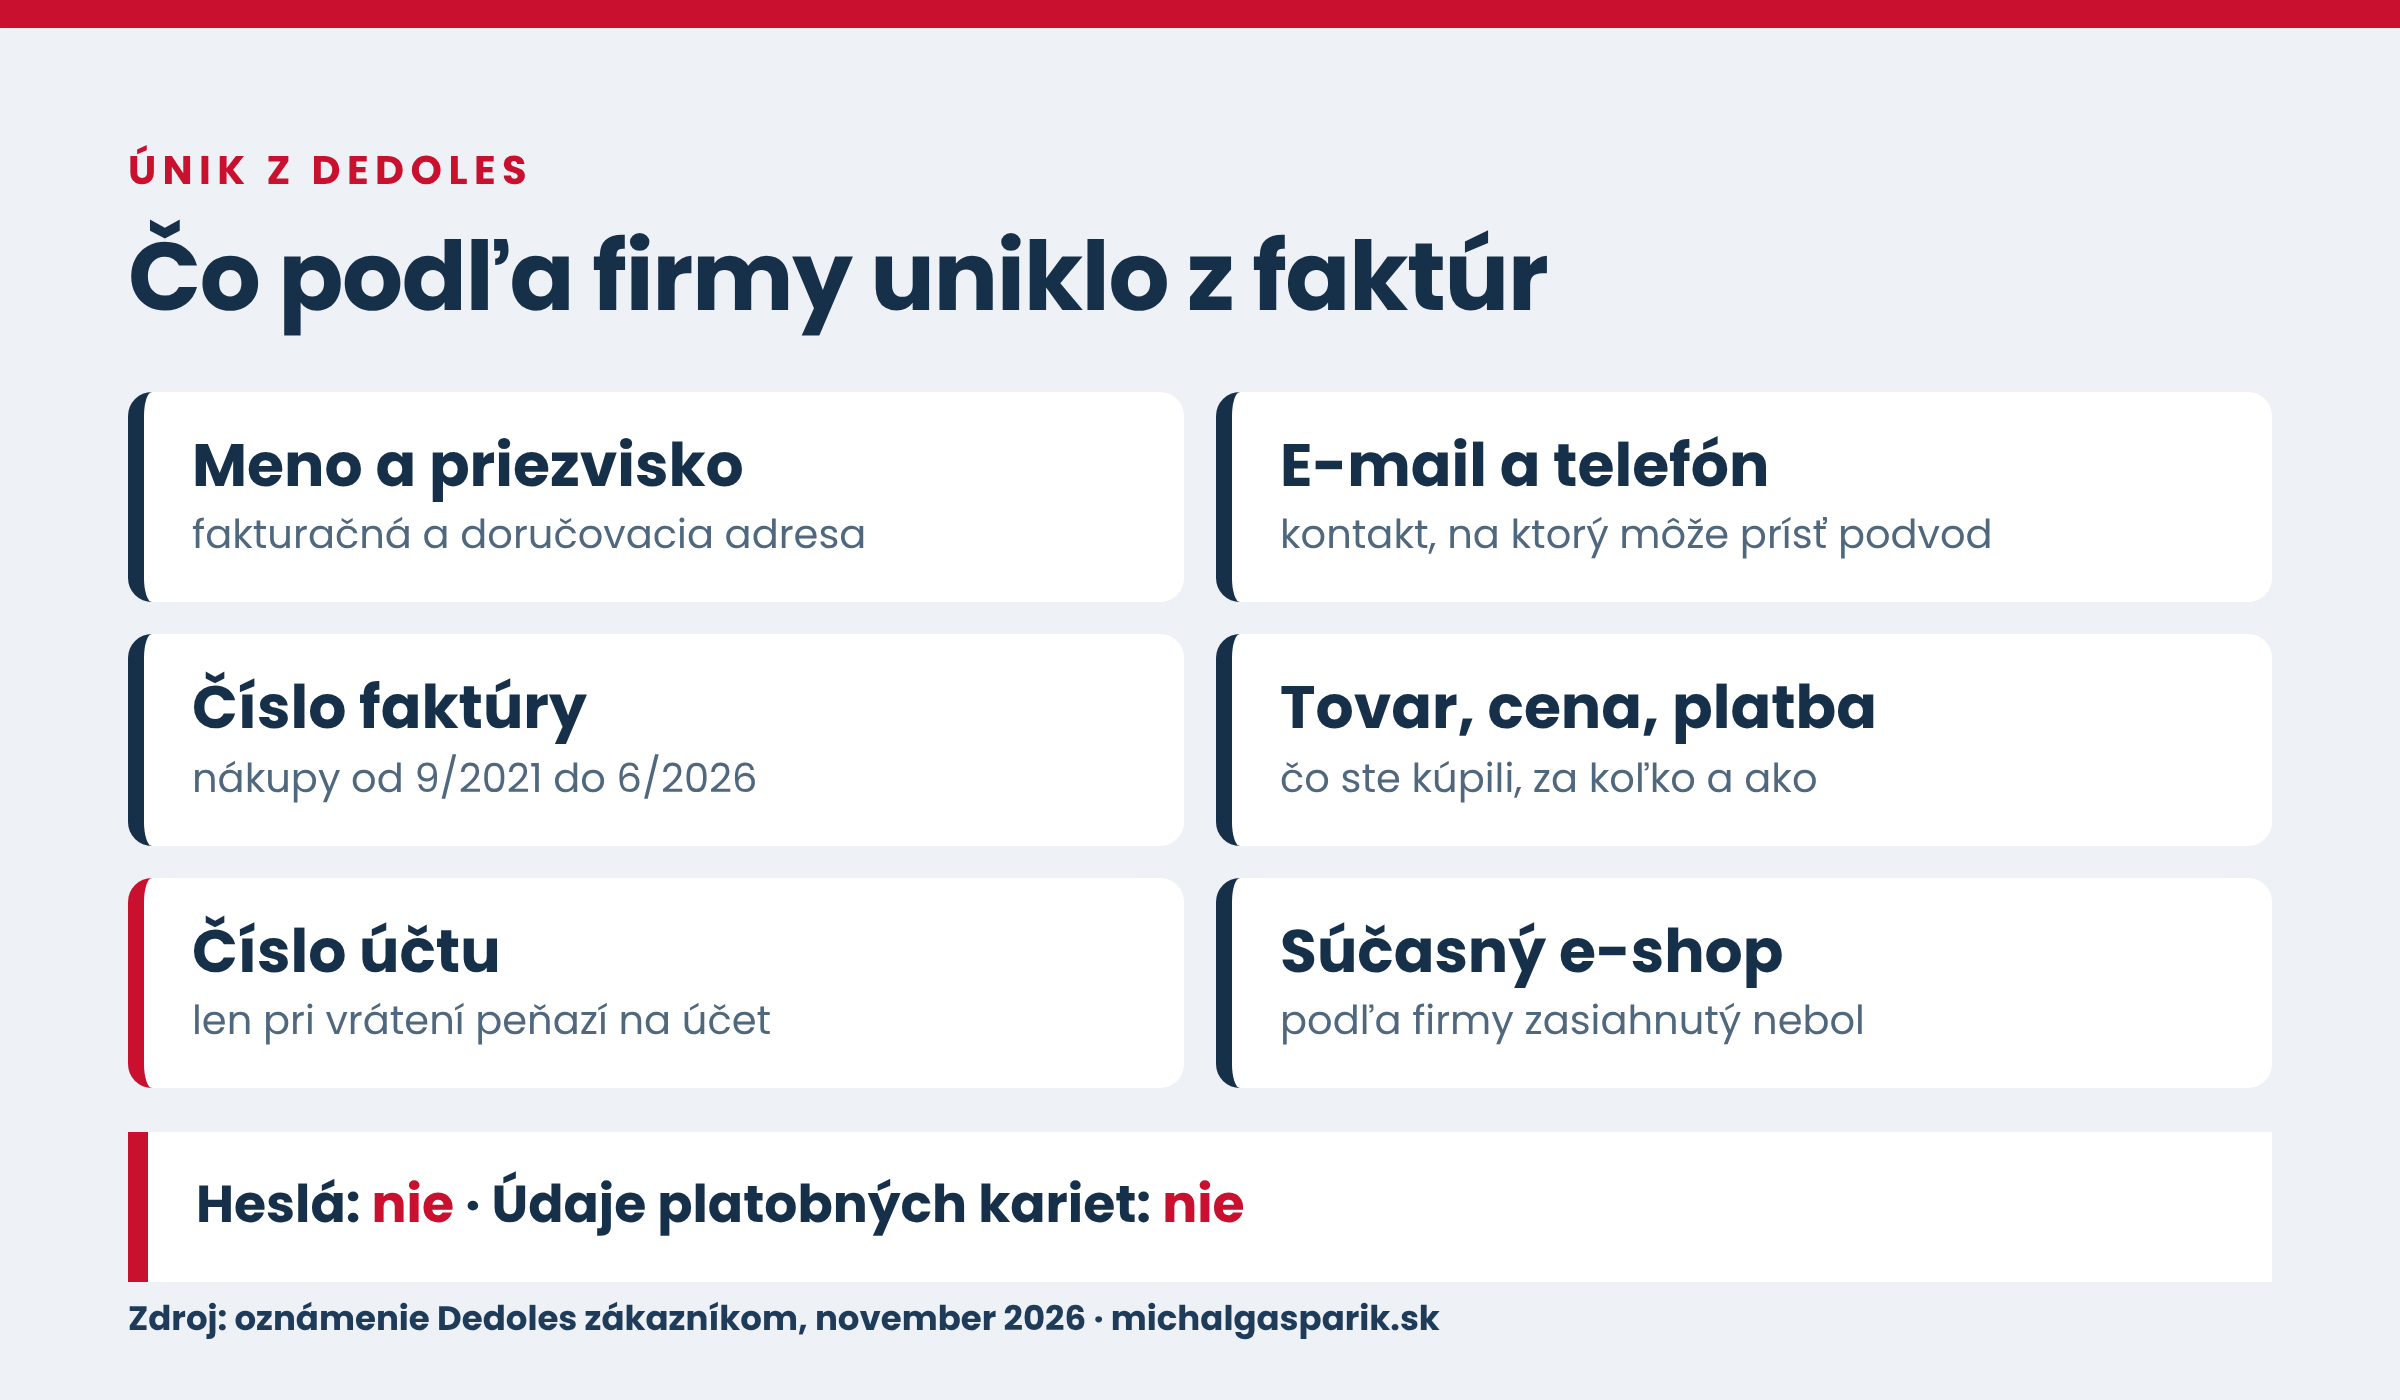
Podľa oznámenia ide o meno a priezvisko, fakturačnú a doručovaciu adresu, e-mail, telefónne číslo, číslo faktúry a údaje o nákupe vrátane tovaru, ceny a spôsobu platby. Zákazníkom, ktorým firma vracala peniaze na bankový účet, mohlo uniknúť aj číslo účtu. Heslá, prihlasovacie údaje ani údaje platobných kariet medzi nimi podľa doterajších zistení nie sú. Súčasný e-shop incident podľa firmy nezasiahol.
Koľkých zákazníkov sa únik týka, firma neuviedla. Verejne nie je známe ani meno dodávateľa. K 20. novembru nie sú známe ani správy, že by sa dáta objavili na hackerských fórach.
Čo urobila firma
Dedoles starý systém už nepoužíva a dodávateľovi zrušil všetky prístupy. S dodávateľom zároveň preveruje okolnosti incidentu vrátane forenznej analýzy. Zákazníkov upozorňuje, že ich nikdy nebude žiadať o údaje karty, heslo ani overovací kód k internet bankingu a nebude ich vyzývať na úhradu už zaplatenej objednávky. Podozrivé správy, ktoré sa odvolávajú na firmu, môžu zákazníci posielať na [email protected], otázky k ochrane údajov na [email protected].
Riziko podvodov
Uniknuté údaje o nákupe môžu podvodníci použiť na presvedčivé SMS, e-maily či telefonáty v mene obchodu, kuriéra alebo banky. Typické sú výzvy na doplatok za doručenie či clo, falošné „vrátenie peňazí“ alebo faktúry so skutočným číslom objednávky, ale s iným číslom účtu.
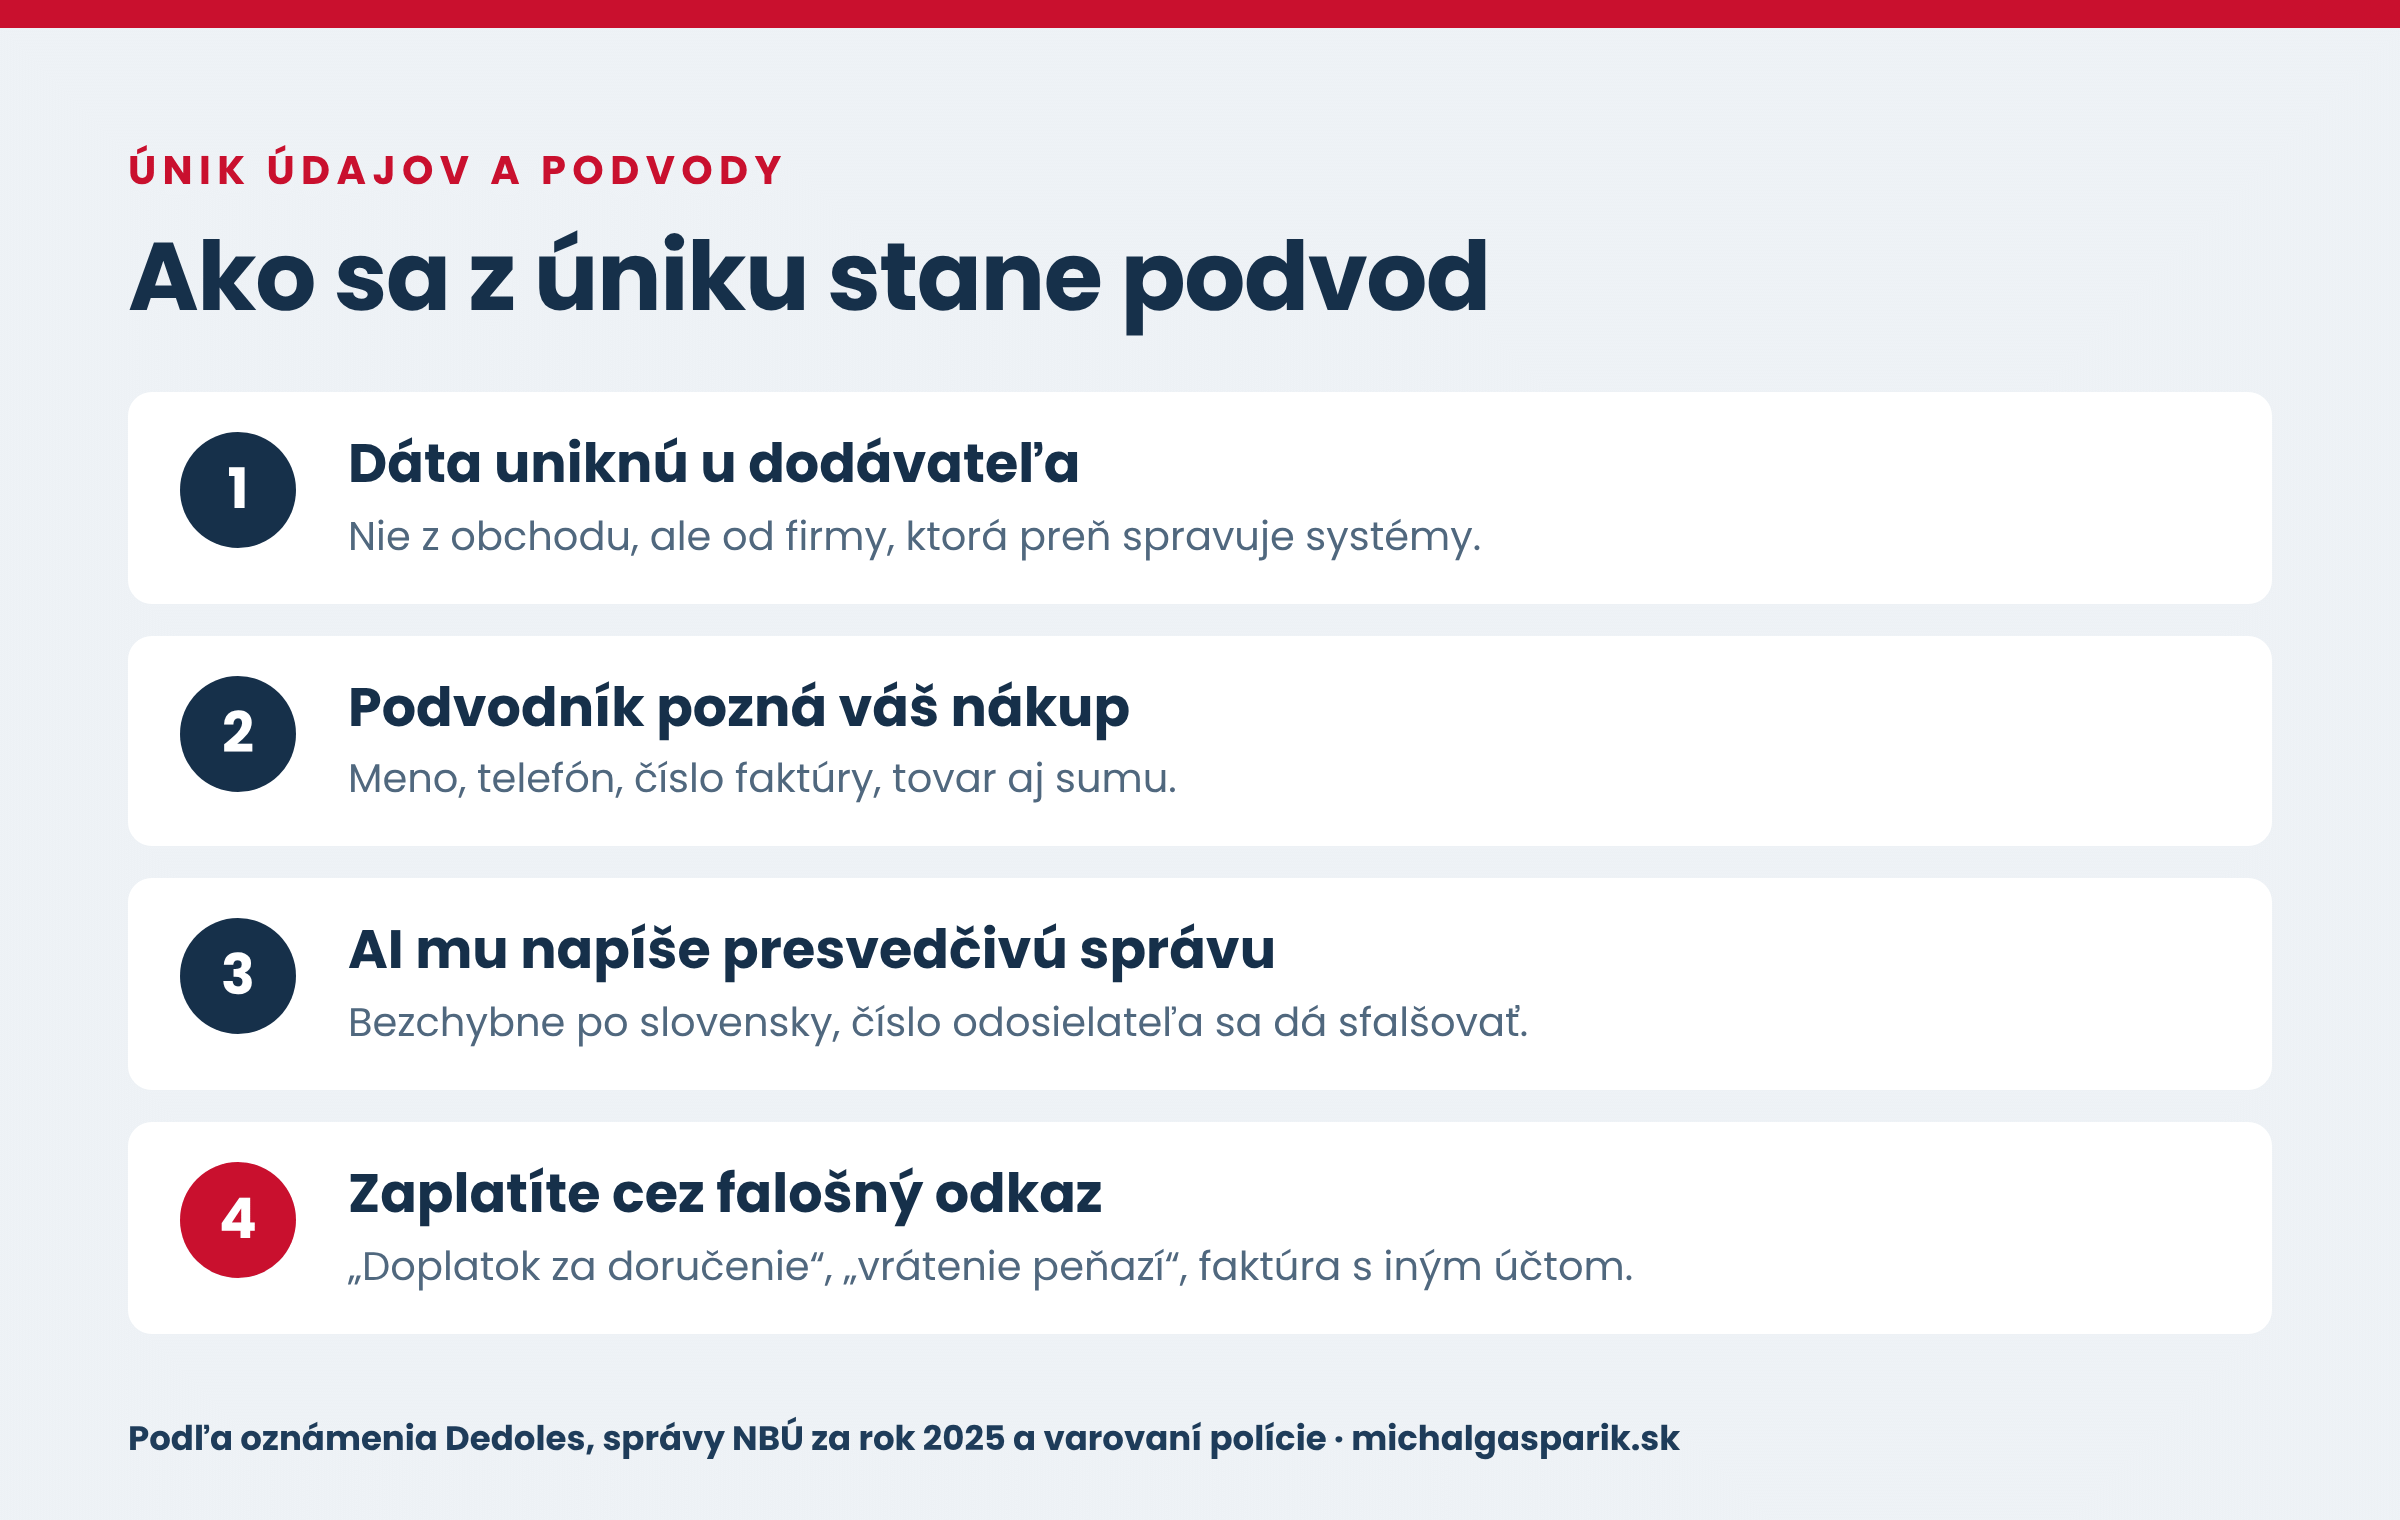
Národný bezpečnostný úrad evidoval v roku 2025 spolu 1 650 nahlásených kybernetických incidentov, z toho 1 067 bolo sociálne inžinierstvo, teda podvody zamerané na ľudí. Úrad v správe uvádza, že pri podvodných telefonátoch si podvodníci obete pravdepodobne vyberali z uniknutých zoznamov a že generatívna umelá inteligencia im umožňuje písať správy na mieru konkrétnemu človeku. Polícia za prvých osem mesiacov roka 2026 eviduje 63 dokonaných telefonických podvodov so škodou vyše milióna eur. Na jeden úspešný podvod pripadá podľa polície 250 až 300 pokusov.
Súvislosti
Dedoles nie je jediný. Únik cez externého dodávateľa v júli priznal slovenský e-shop Lidlu, v auguste About You a v rovnakom týždni ako Dedoles aj Visa, Mastercard a americká banka JPMorgan, o čom píšem v samostatnom článku. NBÚ v správe za rok 2025 upozorňuje, že incident u jedného dodávateľa môže zasiahnuť desiatky organizácií.
Útočníkom pomáha aj umelá inteligencia. Google 16. novembra opísal prvý prípad, keď nástroj bez zásahu človeka našiel chybu, napísal na ňu útok a sám ho spustil. Podľa Google sa do šiestich mesiacov pravdepodobne objavia aj sofistikované, úplne autonómne útoky. Britské centrum kybernetickej bezpečnosti NCSC je opatrnejšie, ešte v roku 2025 považovalo plne automatizované pokročilé útoky pred rokom 2027 za nepravdepodobné.
Ako sa chrániť
Neplaťte nič cez odkaz v SMS ani v e-maile a stránku obchodu otvárajte vždy sami, zadaním adresy do prehliadača. Keď volá „banka“ a chce peniaze, kód alebo inštaláciu aplikácie, hovor ukončite a zavolajte späť na číslo z karty. Kto dostal od Dedoles vrátené peniaze na účet, mal by sledovať pohyby na účte vrátane inkás, ktoré si môže v internet bankingu obmedziť. Neobjednanú dobierku nepreberajte. Podľa GDPR sa môžete firmy opýtať, ktoré údaje o vás unikli. Ak máte za to, že ich nezabezpečila, môžete podať návrh Úradu na ochranu osobných údajov.
Môj pohľad
Pri takýchto únikoch podľa mňa nie je najväčším rizikom samotný hacker, ale podvodník, ku ktorému sa uniknuté dáta dostanú. Keď vie, čo ste si kúpili, za koľko a kedy, napíše správu, ktorú od skutočnej nerozoznáte, a umelá inteligencia mu to ešte uľahčí. Firmy by preto mali údaje, ktoré už nepotrebujú, mazať a nenechávať ich roky v starých systémoch u dodávateľov. V zmluvách s dodávateľmi by zároveň mali mať presne určené, kto k nim má prístup.
Zdroje
- Bratislavský Večerník: Dedoles upozorňuje zákazníkov na únik osobných údajov (19. 11. 2026)
- Oznámenie Dedoles zákazníkom o porušení ochrany osobných údajov (november 2026)
- NBÚ: Správa o kybernetickej bezpečnosti v SR za rok 2025
- SME Index: Lidl na Slovensku priznal incident
- Topky: Módny e-shop upozorňuje zákazníkov na Slovensku (About You, 11. 8. 2026)
- TASR/Teraz.sk: Polícia eviduje za osem mesiacov 63 dokonaných telefonických podvodov (5. 10. 2026)
- BleepingComputer: Google warns that fully automated AI attacks are coming soon (11/2026)
- NCSC: Impact of AI on cyber threat from now to 2027
